OpenClaw: por qué está empezando a sonar tanto
Si en los últimos meses has trasteado con herramientas de IA más allá del típico chatbot, es bastante probable que te hayas cruzado con una idea recurrente: agentes que no solo responden, sino que hacen cosas. Buscar información, ejecutar comandos, conectarse a servicios, encadenar pasos y resolver tareas con cierta autonomía. En ese contexto aparece OpenClaw, un nombre que empieza a circular en comunidades técnicas y entre quienes buscan alternativas abiertas a plataformas de automatización con IA más cerradas.
La promesa es tentadora: montar un sistema flexible, personalizable y, en teoría, más controlable que una solución propietaria. Pero también hay letra pequeña. Porque cuando una herramienta puede leer archivos, lanzar procesos, conectarse a APIs o manipular información sensible, ya no estamos hablando solo de “probar una IA”. Estamos hablando de seguridad, permisos, privacidad y mantenimiento.
En este artículo vamos a aterrizar qué es OpenClaw, para qué se suele usar en la práctica, cómo se configura de forma básica y qué precauciones conviene tomar antes de dejarle tocar tu sistema, tus documentos o tus cuentas.
OpenClaw no es “otro chatbot”: la gracia está en que puede ejecutar acciones, encadenar herramientas y automatizar trabajo real.
Qué es exactamente OpenClaw
OpenClaw es, en términos generales, un framework o entorno open source pensado para crear y ejecutar agentes de IA capaces de interactuar con herramientas externas. Su valor no está tanto en el modelo de lenguaje en sí, sino en la capa que permite que ese modelo haga cosas más allá de generar texto.
Dicho de forma simple: si un chatbot tradicional responde a una pregunta, un sistema como OpenClaw intenta resolver una tarea. Para ello puede apoyarse en distintos componentes:
- Un modelo de lenguaje, local o remoto
- Un conjunto de herramientas o “tools” disponibles
- Reglas, permisos y lógica de ejecución
- Integraciones con APIs, terminal, navegador o archivos
- Memoria o contexto para mantener el hilo de trabajo
La idea no es nueva. En los últimos dos años han proliferado proyectos similares dentro del ecosistema de agentes de IA. Lo interesante de OpenClaw es su enfoque abierto y modular: puedes adaptarlo, desplegarlo por tu cuenta y decidir qué piezas usas.
Eso sí, aquí conviene poner una advertencia desde el principio: el nombre puede sonar a producto cerrado o a una única plataforma con una experiencia homogénea, pero en la práctica muchas herramientas open source de este tipo evolucionan deprisa, cambian de versión, dependen de repositorios comunitarios y no siempre tienen una documentación tan clara como una solución comercial. Por eso, antes de instalar nada, toca revisar bien el proyecto concreto, su repositorio, su licencia, su actividad reciente y su comunidad.
Para qué se suele usar OpenClaw
La teoría de los agentes suena muy bien, pero la pregunta importante es otra: ¿para qué sirve de verdad? La respuesta corta es que OpenClaw se suele usar para automatizar tareas repetitivas o semiestructuradas que combinan lenguaje natural con acciones técnicas.
1. Automatización de flujos de trabajo
Uno de los usos más habituales es convertir instrucciones en procesos encadenados. Por ejemplo:
- Leer un correo o una petición en lenguaje natural
- Extraer qué hay que hacer
- Buscar información en una base de datos o una API
- Generar un borrador de respuesta
- Guardar un resultado en un documento o CRM
Esto puede ser útil para pequeñas operaciones internas, soporte, documentación o tareas administrativas que consumen tiempo pero siguen patrones relativamente claros.
2. Asistentes para desarrollo y sistemas
En entornos técnicos, OpenClaw puede utilizarse como capa de automatización para:
- Ejecutar scripts
- Revisar logs
- Hacer consultas sobre repositorios de código
- Lanzar comandos controlados
- Preparar entornos de desarrollo
- Generar documentación técnica a partir de archivos existentes
Aquí el atractivo es evidente: menos trabajo manual. Aquí también está el mayor riesgo: darle a un agente acceso a terminal o a sistemas de producción sin límites es una receta bastante mala.
La utilidad de OpenClaw crece con los permisos que le das, pero también lo hace el riesgo. Esa es la ecuación que no conviene olvidar.
3. Investigación y recopilación de información
Otro caso de uso frecuente es la investigación asistida. El agente puede:
- Consultar varias fuentes
- Resumir contenidos
- Comparar documentos
- Extraer datos clave
- Organizar resultados en tablas o informes
Esto puede venir bien para análisis de mercado, seguimiento de competencia, preparación de reuniones o síntesis documental. Pero hay que vigilar mucho la calidad de las fuentes y la trazabilidad de la información, porque automatizar la búsqueda no garantiza automatizar el criterio.
4. Gestión documental y conocimiento interno
Muchas organizaciones están explorando este tipo de herramientas para trabajar con documentación interna: manuales, políticas, FAQs, actas o bases de conocimiento. OpenClaw puede servir como interfaz inteligente para consultar, resumir o actualizar contenido.
En equipos pequeños también puede ayudar a centralizar procesos: “busca el último contrato tipo, compáralo con la versión anterior y resúmeme los cambios”.
5. Integraciones personalizadas
Quizá su uso más interesante para perfiles avanzados sea el de pegamento digital. Es decir, conectar servicios que ya usas:
- Google Drive o Nextcloud
- Slack, Discord o Teams
- Notion o Confluence
- GitHub o GitLab
- APIs propias
- Bases de datos internas
La ventaja del enfoque open source es precisamente esa: no dependes solo de las integraciones oficiales de una plataforma cerrada. La desventaja es que muchas veces te toca montarlo y mantenerlo tú.
Lo que OpenClaw no es
Para evitar malentendidos, merece la pena aclarar también lo que OpenClaw no suele ser:
- No es una app mágica que “piensa sola”
- No es necesariamente una solución lista para usuario final
- No sustituye controles de seguridad ni procesos internos
- No garantiza resultados correctos por el hecho de automatizar
- No es buena idea usarlo sin supervisión en tareas críticas
En otras palabras: es una herramienta potente, no un piloto automático fiable para todo.
Qué necesitas antes de configurarlo
La instalación concreta puede variar según la versión del proyecto, el repositorio que estés usando y el tipo de despliegue que quieras hacer, pero hay una serie de requisitos bastante comunes.
Requisitos habituales
Normalmente necesitarás:
- Un equipo con Linux, macOS o Windows con entorno de desarrollo preparado
- Python y/o Node.js, según la implementación concreta
- Git para clonar el repositorio
- Acceso a un modelo de lenguaje, local o por API
- Variables de entorno para claves y configuración
- Dependencias instalables mediante
pip,npmo contenedores Docker
Si lo que buscas es una instalación limpia y reproducible, Docker suele ser la opción más razonable. Si quieres tocar el código o experimentar, probablemente prefieras instalar dependencias en un entorno virtual.
Qué revisar antes de instalar
Antes de lanzar un git clone con alegría, conviene comprobar:
- Fecha de la última actualización del repositorio
- Número de issues abiertos y resueltos
- Calidad de la documentación
- Tipo de licencia
- Dependencias externas
- Requisitos de seguridad y permisos
- Si el proyecto recomienda entorno local, servidor o contenedor
También es importante mirar si OpenClaw necesita acceso a herramientas sensibles como shell, sistema de archivos, navegador automatizado o credenciales de terceros. Si la respuesta es sí, no lo instales directamente sobre tu máquina principal sin aislarlo mínimamente.
Cómo se configura OpenClaw: paso a paso básico
Como ocurre con casi cualquier proyecto open source de agentes, la configuración exacta depende del stack elegido. Aun así, hay un patrón bastante estándar que te puede servir como mapa mental.
Paso 1. Clona el repositorio oficial o una versión bien mantenida
Parece obvio, pero no lo es tanto. En proyectos que empiezan a sonar, aparecen forks, tutoriales desactualizados y repositorios que no siempre son la fuente principal. Ve al origen, revisa la documentación y confirma que estás usando una versión mantenida.
Una vez localizado el repositorio correcto, clónalo y entra en el directorio del proyecto.
Paso 2. Crea un entorno aislado
Si trabajas con Python, usa un entorno virtual. Si el proyecto ofrece Docker, mejor aún para pruebas iniciales. El objetivo es sencillo: que OpenClaw no comparta alegremente dependencias ni permisos con el resto de tu sistema.
Buenas prácticas aquí:
- No instalarlo como root
- No ejecutarlo con privilegios elevados salvo necesidad real
- Separar entorno de pruebas y entorno de trabajo
- Usar contenedores si va a tener acceso a herramientas externas
Paso 3. Instala dependencias
Suele haber un archivo tipo requirements.txt, pyproject.toml, package.json o directamente un docker-compose.yml. Sigue la guía oficial y evita mezclar instrucciones de blogs antiguos con documentación reciente.
En esta fase conviene fijarse en dos cosas:
- Qué librerías piden acceso a red, navegador, sistema de archivos o ejecución de comandos
- Si alguna dependencia tiene historial de vulnerabilidades o mantenimiento dudoso
No hace falta obsesionarse, pero sí actuar como harías con cualquier software que va a tocar datos reales.
Paso 4. Configura el modelo de IA
OpenClaw suele necesitar conectarse a un modelo de lenguaje. Aquí hay dos rutas principales:
Modelos por API
La vía más sencilla. Configuras una clave API de un proveedor compatible y listo. Ventajas:
- Menos carga local
- Configuración más rápida
- Mejor rendimiento si usas modelos potentes
Inconvenientes:
- Coste por uso
- Dependencia de terceros
- Posible salida de datos fuera de tu entorno
Modelos locales
Más control, más privacidad potencial, más complejidad. Necesitarás una máquina capaz de mover el modelo o una infraestructura específica. Puede ser una opción interesante si trabajas con información sensible y aceptas sacrificar velocidad o calidad en algunos casos.
La configuración suele hacerse mediante variables de entorno o archivos .env, donde defines:
- Proveedor del modelo
- Endpoint o URL
- Clave API
- Nombre del modelo
- Límites de tokens
- Temperatura y otros parámetros
Consejo básico pero importante: no metas claves directamente en el código ni subas el .env a repositorios compartidos.
Paso 5. Define las herramientas que podrá usar
Este es el corazón real de OpenClaw. Un agente sin herramientas es poco más que un generador de texto con envoltorio. Las herramientas pueden incluir:
- Lectura y escritura de archivos
- Ejecución de shell
- Llamadas HTTP
- Navegación web
- Acceso a bases de datos
- Integración con servicios externos
La tentación aquí es activar de todo “para ver qué pasa”. Mejor no. Lo recomendable es empezar con el principio de mínimo privilegio:
- Solo las herramientas necesarias
- Solo los directorios imprescindibles
- Solo las APIs que vayas a usar
- Solo comandos permitidos o listas blancas
Si OpenClaw permite políticas de autorización, sandboxing o confirmación humana antes de ejecutar acciones, actívalas desde el principio.
Paso 6. Ajusta memoria, contexto y reglas
Muchos entornos de agentes permiten definir instrucciones persistentes, memoria temporal o reglas de comportamiento. Esto influye mucho en cómo actúa el sistema.
Por ejemplo, puedes indicar:
- Qué tipo de tareas puede aceptar
- Qué acciones requieren confirmación
- Qué fuentes son prioritarias
- Qué carpetas puede leer
- Qué operaciones están prohibidas
- Cómo debe registrar su actividad
Esta parte marca la diferencia entre un juguete curioso y una herramienta mínimamente usable.
Paso 7. Prueba en un entorno controlado
Antes de conectarlo a tus documentos reales, CRM, correo o servidor, haz pruebas con datos ficticios. Algunas tareas recomendables para test inicial:
- Buscar un archivo de prueba y resumirlo
- Llamar a una API no crítica
- Crear un documento en una carpeta temporal
- Ejecutar un comando inocuo y registrar el resultado
- Simular una tarea de varios pasos con supervisión humana
Lo importante no es solo ver si “funciona”, sino observar:
- Qué decisiones toma
- Qué errores comete
- Si inventa pasos intermedios
- Cómo gestiona fallos de red o permisos
- Qué deja registrado en logs
Paso 8. Activa logs y monitorización
Si una herramienta automatiza acciones, necesitas visibilidad. Como mínimo deberías poder revisar:
- Prompt o instrucción recibida
- Herramientas invocadas
- Comandos ejecutados
- Archivos leídos o modificados
- Errores y tiempos de respuesta
- Coste aproximado si usas APIs de pago
Sin logs, cuando algo falle no sabrás si el problema es del modelo, de la integración, de un permiso mal dado o de una mala instrucción.
Qué precauciones hay que tener
Aquí está la parte menos sexy y más importante. OpenClaw puede ser útil, sí, pero también puede abrir una superficie de riesgo bastante seria si lo configuras con prisas.
1. No le des acceso total a tu máquina
Parece de sentido común, pero es uno de los errores más frecuentes. Si el agente puede ejecutar comandos libremente, leer cualquier carpeta y conectarse a servicios con tus credenciales, estás creando un punto único de fallo enorme.
Medidas mínimas:
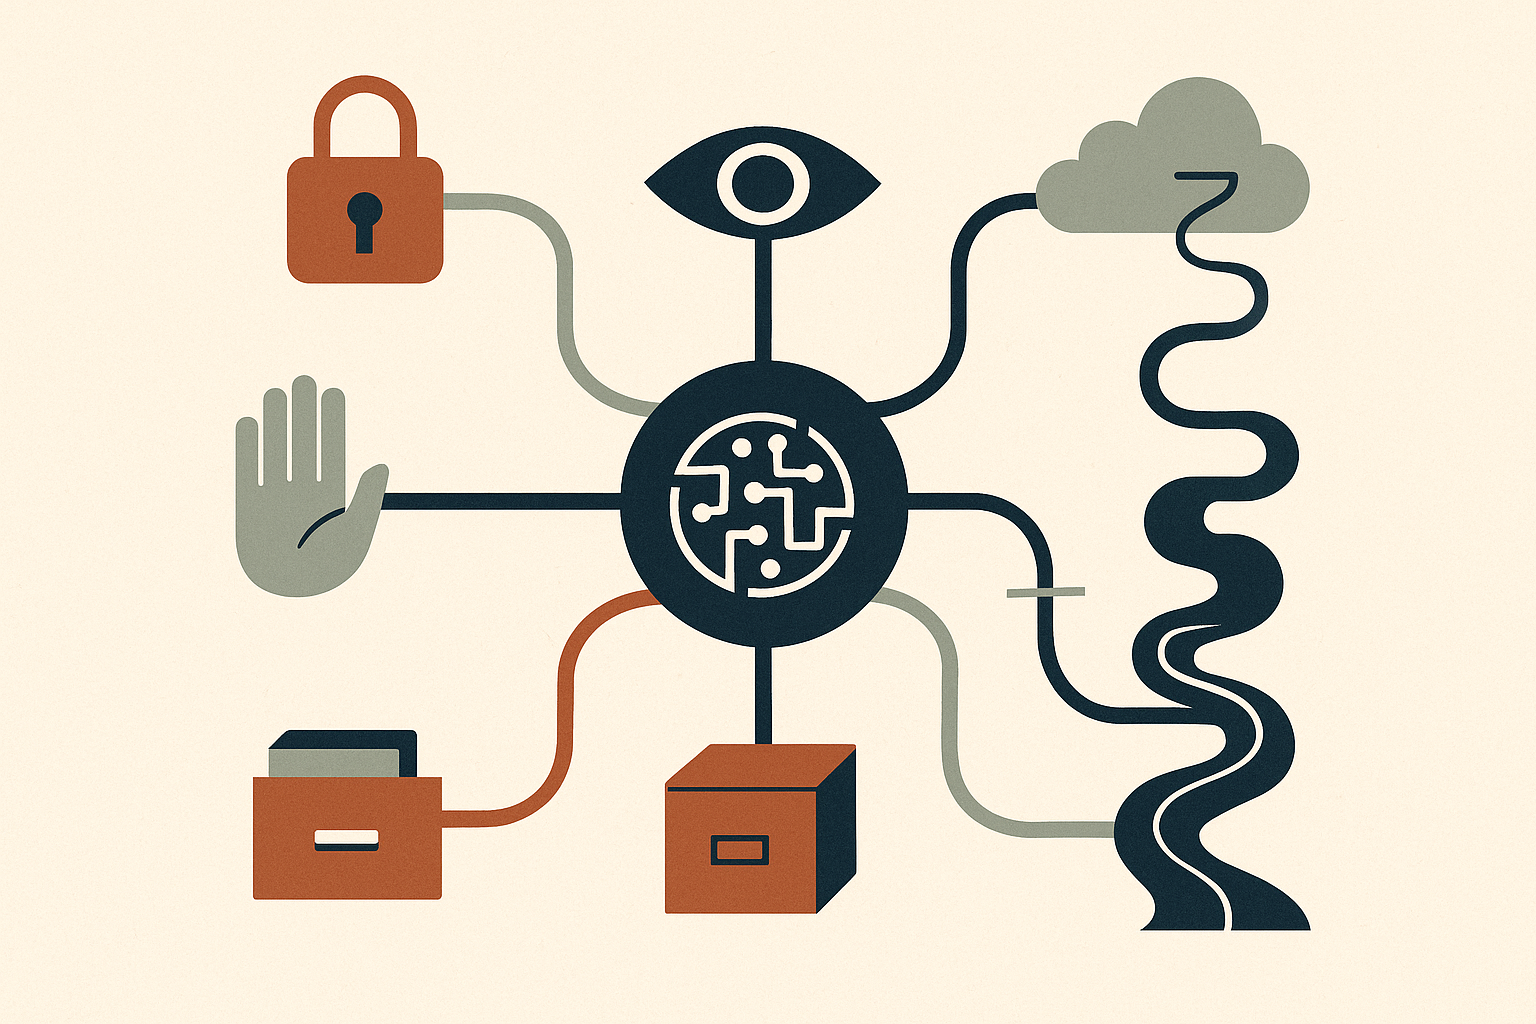
- Usuario del sistema dedicado
- Carpetas acotadas
- Sin privilegios de administrador
- Contenedor o máquina virtual para pruebas
- Restricción de comandos si el proyecto lo permite
2. Cuidado con las claves API y credenciales
OpenClaw puede necesitar tokens, contraseñas o llaves para conectarse a servicios. Eso obliga a tratarlo como cualquier otra pieza de infraestructura.
Buenas prácticas:
- Variables de entorno, no hardcodeadas
- Gestor de secretos si el despliegue crece
- Rotación periódica de claves
- Permisos mínimos en cada token
- Revocación inmediata si hay sospecha de fuga
Si vas a conectarlo a Google Drive, GitHub, Slack o una base de datos, intenta crear credenciales específicas para ese uso, no reutilices tus credenciales principales.
3. Ojo con los datos personales y sensibles
Si OpenClaw procesa contratos, correos, documentación laboral, datos de clientes o información interna, entra en juego algo más que la comodidad. En España y la UE eso implica pensar en RGPD, minimización de datos y base legal para el tratamiento.
No hace falta montar un comité de crisis por cada prueba, pero sí hacerse preguntas básicas:
- ¿Qué datos va a leer?
- ¿Se envían a un proveedor externo?
- ¿Durante cuánto tiempo se almacenan?
- ¿Quién puede acceder a los logs?
- ¿Hay datos personales en prompts o respuestas?
Si trabajas en empresa, esto no debería decidirlo una persona sola por su cuenta “porque era más rápido”.
Si OpenClaw toca información sensible, deja de ser un experimento simpático y pasa a ser una cuestión de gobernanza digital.
4. No asumas que el agente sabe cuándo parar
Los modelos de lenguaje son buenos generando continuidad. Eso significa que, si les das margen, a veces seguirán intentando resolver una tarea incluso cuando deberían detenerse y pedir ayuda.
Por eso es importante establecer:
- Límites de pasos o iteraciones
- Presupuestos de coste por tarea
- Confirmación humana para acciones críticas
- Timeouts razonables
- Reglas claras de parada ante error
Esto no solo evita sustos técnicos; también evita facturas absurdas en APIs de pago.
5. Vigila las alucinaciones operativas
No solo alucinan al responder preguntas. También pueden hacerlo al planificar acciones: asumir que un archivo existe, interpretar mal un parámetro, usar una herramienta inadecuada o afirmar que una tarea se completó cuando no es cierto.
Por eso conviene diseñar flujos con verificación:
- Comprobar salidas
- Validar resultados antes de guardar
- Revisar cambios en archivos
- Confirmar estados devueltos por APIs
- Añadir checkpoints humanos
En tareas críticas, la automatización sin verificación es una mala idea aunque el sistema acierte el 90% de las veces. Ese 10% restante suele llegar el peor día.
6. Revisa dependencias y actualizaciones
El software open source tiene muchas ventajas, pero también exige una mínima disciplina de mantenimiento. Si OpenClaw depende de librerías de terceros, conectores o scripts comunitarios, no basta con instalar y olvidarse.
Conviene revisar:
- Actualizaciones de seguridad
- Cambios de compatibilidad
- Dependencias abandonadas
- Vulnerabilidades conocidas
- Cambios en APIs externas
Si el proyecto se mueve rápido, probablemente algunas guías queden obsoletas en semanas. Y si se mueve demasiado lento, puede quedarse sin mantenimiento. En ambos casos, toca vigilar.
7. Piensa en el coste total, no solo en que sea “gratis”
Que OpenClaw sea open source no significa que salga gratis. Hay varios costes posibles:
- Tiempo de instalación y configuración
- Mantenimiento técnico
- Infraestructura local o servidor
- Uso de modelos por API
- Supervisión y revisión humana
- Gestión de incidencias
Para un freelance o un equipo pequeño, esto importa mucho. A veces una herramienta abierta compensa porque da control y flexibilidad. Otras veces una solución comercial más limitada sale mejor simplemente porque te ahorra horas de vida.
Cuándo tiene sentido usar OpenClaw
OpenClaw puede merecer mucho la pena si encajas en alguno de estos perfiles:
- Tienes conocimientos técnicos medios o apoyo de alguien que los tenga
- Necesitas personalización real
- Quieres evitar depender de una plataforma cerrada
- Te importa el control sobre datos y despliegue
- Vas a automatizar procesos internos concretos y repetibles
También puede ser una buena opción para aprender cómo funcionan los agentes más allá del marketing de la IA. Montarlo, limitarlo y observarlo enseña bastante más que ver demos espectaculares en redes.
Cuándo probablemente no te compensa
Seguramente no sea tu herramienta ideal si:
- Buscas algo listo para usar en 10 minutos
- No quieres tocar configuración ni logs
- No tienes tiempo para mantenimiento
- La tarea que quieres automatizar ya la cubre una herramienta estable
- Vas a trabajar con datos delicados sin soporte técnico ni marco claro
A veces el mejor uso de una tecnología es no usarla todavía.
Una configuración mínima sensata para empezar
Si quisieras probar OpenClaw sin hacer barbaridades, una aproximación prudente sería esta:
- Instalarlo en Docker o máquina virtual.
- Usar un modelo por API con presupuesto limitado.
- Activar solo lectura de una carpeta de pruebas.
- Deshabilitar shell libre o dejarla en lista blanca.
- Conectar una única herramienta externa no crítica.
- Activar logs completos.
- Probar con documentos ficticios.
- Añadir confirmación humana antes de cualquier escritura o ejecución.
No es la forma más espectacular de empezar, pero sí una de las más inteligentes.
La pregunta importante: ¿es para ti?
OpenClaw representa bastante bien el momento actual de la IA práctica. Menos fuegos artificiales y más infraestructura útil, pero también más responsabilidad. Es de esas herramientas que pueden ahorrarte trabajo de verdad si sabes acotarlas, o complicarte la semana si las tratas como un juguete inofensivo.
Para muchos usuarios avanzados, pequeños equipos y perfiles técnicos, tiene sentido como laboratorio y como base para automatizaciones a medida. Para el usuario medio que solo quiere “algo que funcione”, probablemente sigue siendo un terreno algo verde.
La buena noticia es que no hace falta elegir entre entusiasmo ciego y rechazo total. Se puede probar con cabeza: entorno aislado, permisos mínimos, tareas pequeñas y supervisión. Porque, a estas alturas, la pregunta ya no es si vamos a convivir con agentes de IA, sino bajo qué condiciones estamos dispuestos a dejarles entrar en nuestra vida digital.
Si te pica la curiosidad, haz la prueba como haría cualquier millennial escarmentado: copia de seguridad, cuenta secundaria, cero datos sensibles y bastante menos fe de la que te pide el hype.